摘自:作者/PgHook,属FreeBuf原创奖励计划文章,未经许可禁止转载
( Z7 _! m' }9 b1 ?+ C% U7 N6 G2 o# U2 U& R
0×01、前言‍‍; Y6 K, c9 ` e% { N; S
‍‍习惯性的讲点废话,笔者是一名菜鸟安全工程师。有幸参与过两次安全方面的比赛,有些个人的体会,所以就有了这篇文章了。(自知技术还很菜,望各位大牛不喜勿喷,也欢迎对这方面感兴趣的同学来和我一起交流探讨。)‍‍% R+ X8 @" g5 n6 }, u1 G: h7 M- O
0×02、攻击者会怎么做?‍‍‍在做这几次防护的过程中,我一直在思考。我如果是攻击者,我会怎么来攻击?我会怎么去做?‍‍) T) h4 [( h7 I6 E4 |7 O
‍‍A、第一步,针对目标做信息收集(扩大目标)‍‍
' ~% x" L9 g, S' x2 }‍‍子域信息、Whois信息、Ip信息、端口信息、公司人员的信息、公司邮箱信息等等,一切与目标相关的信息。‍‍
6 _1 p+ h( c4 o- d: \3 n* A‍‍B、针对拿到的信息,进行漏洞扫描及挖掘‍‍
0 g: E, E, Q8 E; F! J; y% f) K+ t‍‍针对子域,我们可以去尝试获取其ip,及对其域名进行漏洞扫描。‍‍
. s: O, X2 r0 B‍‍针对whois信息,我们可以去尝试,获取其注册邮箱,进一步进行社工拿到密码进行域名劫持。‍‍
$ S# M' r0 L5 c# F* A‍‍针对ip信息,我们可以去获取ip对应的端口及服务,对相应的服务进行漏洞扫描及挖掘。(对于踢场子的来说,直接进行ddos,直接让你玩不下去。)‍‍
4 v& G" g, V" y‍‍针对公司人员信息及公司邮箱信息,可以进行社工弱口令之类。看能否拿到某位员工的公司邮箱,通过敏感信息进一步深入。(如果碰到某位关键人物)‍‍
* T0 t9 Y6 _/ y/ H& a% y‍‍看我写起来貌似很简单似的,但实际上确是一个苦逼而漫长的过程。‍‍, ^6 O1 @& G; Z; ~; Q; W
‍‍除了攻击者的技术水平、人的毅力及对事物的专注程度外,还与运气有点关系。(看你碰到的是sb管理还是nb管理)‍‍
0 S8 V! F' }9 w3 U9 s% k F2 t$ M2 e‍‍做为防护者,这个时候你该怎么做了??对方已经出招,得接住呀!不然这个看场子的任务就将失败了。‍‍
2 x Y' f" t* Y3 y4 Z‍‍0×03、我是这样来做防护的‍‍‍‍A、Find and fix(这个其实是很关键的)‍‍‍‍‍‍从字面上理解就是”发现并修复“,简单的来说就是通过一些手段,去发现系统中的安全问题,然后解决问题。(医生的最高境界不是去治疗疾病,而是在疾病没有来,就拔除了,根源在代码)‍‍: ~& |/ k' z* ^. H9 s0 p/ ]
‍‍带领团队成员对站点进行安全测试,发现安全问题,尽量减少外部安全隐患。(这里只能说是减少隐患,一个人的力量是有限的,一个团队的力量也是有限的,并且侧重点都不一样。)& V% Z2 @& @3 F: \
‍
I4 B$ c8 F. g; r% r6 u* `‍‍上面也说了,只能是减少安全隐患,当漏了安全问题的时候,该怎么办了??这就有了下面的了。‍‍8 T1 c3 ^8 w4 \; w' k3 F
‍‍‍‍B、Defend and Defer‍‍‍‍‍‍从字面上来说是“捍卫和推迟”(这是谷歌翻译的啊!和我没关系),这里的防护难道仅仅是弄一些安全设备(防火墙、入侵检测系统、web应用防火墙)么???当然这些也是不可少的,但不是全部。合理的事物,放在合理的位置,才能产生好的效果。‍‍" p, }) p6 k" r( _6 ]7 G
( _; y' `. E. @" C1 y& |
<img src="http://image.3001.net/images/20150323/1427081527226.png!small" title="111.png"/></p>
7 c: Y+ O7 ^6 p h) \& [9 k‍‍纵深防护‍‍
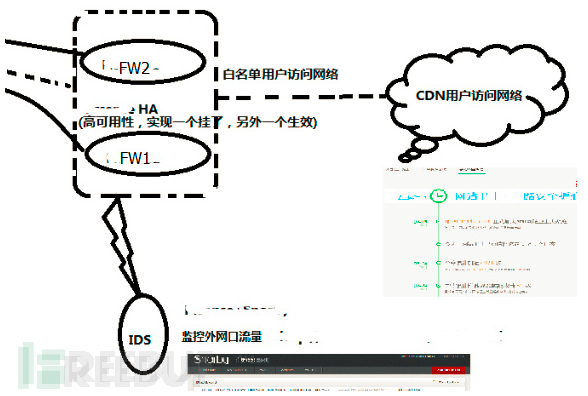
* a4 s. j6 U4 I& U‍‍‍‍‍‍这里主要涉及到,防火墙的HA,入侵检测系统、白名单的使用,CDN及云防护。‍‍‍‍‍‍: d' C/ S, F' F. L$ X
‍‍‍‍流量从外面到里面需要经过如下几层:‍‍‍‍0 e& m; {! S* L
‍‍- 第一层必须经过CDN云防护的过滤及隐藏真实ip;‍‍‍‍第二层必须经过防火墙白名单过滤,只允许cdn过来的流量;‍‍‍‍第三层必须经过IDS或者IPS的过滤或者记录风险行为。
& R- M9 P7 b7 v$ H
<img src="http://image.3001.net/images/20150322/14269949999924.png!small" title="2.png"/></strong></span></p>
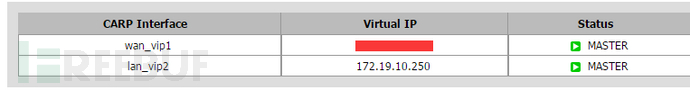
% y( n1 i8 c8 T6 e' z) b- K% M‍‍MASTER防火墙‍‍
& Z- Y' P( d: p% ^7 Q' P1 |' M' N5 Z5 _
<img src="http://image.3001.net/images/20150322/14269950239745.png!small" title="3.png"/></strong></span></p>; m. f3 c2 g" i6 R S0 {+ R
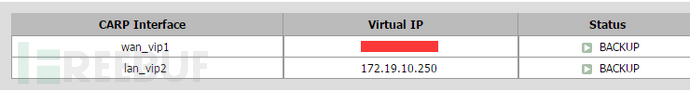
‍‍BACKUP防火墙‍‍& q* e0 [: o% l- q8 e
‍‍这里防火墙的HA,主要是为了防止单点故障或者说是流量攻击时而设。‍‍关于这个防火墙的HA,这里有文章介绍:‍‍‍‍
' S) k4 U& U' B$ c# G0 nhttp://drops.wooyun.org/%E8%BF%90%E7%BB%B4%E5%AE%89%E5%85%A8/40101 n% m. t* X& o8 u
‍‍难道安全防护做到这里就完成了?如果有人绕过了你的种种过滤(或者说你的某一层过滤失效了),你还能高枕无忧么?不能想当然,你做不到,并不代表别人也做不到。一切皆有可能,做好最坏的打算。‍‍
: J8 j; Z0 B1 Y- R7 d1 @‍‍‍‍‍‍‍‍当黑客绕过了重重过滤后,对服务器进行攻击的时候,你是否能在第一时间发现?‍‍‍‍‍‍3 y; j8 [" S! C z! m/ K0 ~* A+ W* z$ J9 E
‍‍当黑客找到服务器漏洞,绕过了各种防护,拿到了shell,你是否能在第一时间了解到,并能分析出漏洞所在地?‍‍‍‍
1 i* p& K. @5 z8 o; J, H‍‍这个时候就有了第四层的监控(应该算是比较失败的),基于主机的ids(可以理解成一个文件监控系统,自然也可以成为一个日志分析系统),从理论上讲,我们可以使用这个东西,对网站目录进行监控及日志文件进行监控。一但网站文件发生变化,就立刻报警。但通过实战,通过经验告诉我,不要理想化,任何东西,都不可能横空出世,都是有他的机制的。‍‍
& q& e" _/ o$ U! }' a‍‍这里第四层,使用的是ossec这个软件,它对文件的监控,上面也说了比较失败的。比较失败的原因是,之前只是知道怎么去使用它,并不明白它是采用的什么机制,导致差点出大大问题。‍‍
8 {$ ]; M! w- ~1 O‍‍第五层,做最坏的打算,当攻击者上传拿到shell后,绕过了前面三层的防护,而在第四层失效的情况下,攻击者不就可以在你的网络里面漫游了么?这种情况是不能容忍的,这个时候第五层防护就出现了。用专业词汇来说叫“风险控制”,风险控制的目的是,减少风险事件发生时造成的损失。打好各个补丁(防止提权),降低服务运行权限,取消上传目录的执行权限。就算攻击者通过某0day拿到服务器的shell,他也不能干啥,因为权限很低嘛!‍‍
* n. d* a' O7 k2 E6 I. ^‍‍你现在能拿到子域信息、Whois信息、公司人员的信息、公司邮箱信息。对于公司人员的信息、公司邮箱信息这里暂时不考虑,这个只能通过提高员工的安全意识来进行。这里还存在子域信息,和whois信息。关于这个域名信息上面B主要就是针对这个的,这里就不提了。‍‍6 T1 R' M+ K8 }8 E# J2 P
‍‍往往被大家忽略的是whois信息,通过whois信息我们可以看到有可能看到注册者的邮箱(这里是可以隐藏的)就可以对邮箱(一般是个人邮箱,才好弄)进行社工(现在满大街的库),如果侥幸能拿下,就happy了。还能看到域名使用的ns服务器,即而得知使用的那家的cdn,如果说在注册域名的地方不行,那就去cdn呗,效果差不多。‍‍3 B& G" c7 r3 f. v. h& |0 e
5 M2 L2 H) B. _7 | i$ W<img src="http://image.3001.net/images/20150322/14269950973848.png!small" title="4.png"/></strong></span></p>0 P) g4 Y! G' v# F- T
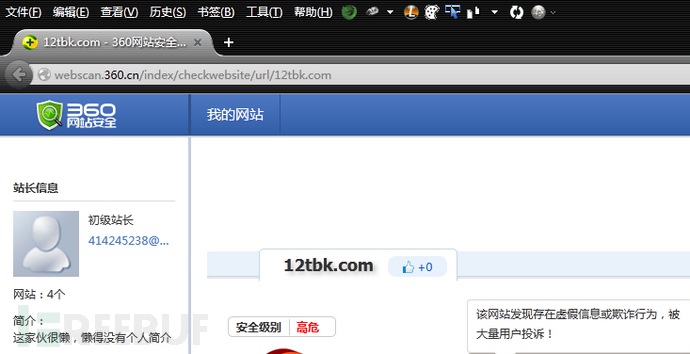
‍‍Cdn就一定靠得住么?就算它靠的住,难保他自己会不存在问题。一不小心,发现了一个隐患,只能说是个可能性吧!你想想如果,cdn上面的邮箱和密码被泄漏出去了,别人给你改改,你的站点就死活打不开了,前面的一切就白费了。‍‍
* }0 P9 t. R6 r, O- x# Q& H% m+ |9 |0 o- P
<img src="http://image.3001.net/images/20150322/14269951439800.png!small" title="5.png"/></strong></span></p>
: X9 a; [% H1 Z/ M4 A2 `* ^; @ z‍‍看到没,qq邮箱,是不是可以对这个邮箱进行社工啊?手气好说不定就搞定了这个密码。‍‍
0 R: M7 |0 F) B7 c2 `' u! V8 I# E3 v3 H6 m X* E, P2 z
<img src="http://image.3001.net/images/20150322/14269951747543.png!small" title="6.png"/></strong></span></p># U: i" J+ C& s% d/ C c0 ]
‍‍这个是咱们的,已经改了个昵称了,默认是显示邮箱的。‍‍
4 \+ \: W4 f5 F3 n$ ?9 n‍‍‍‍C、Secure at the Source‍‍‍‍‍‍‍‍个人理解这句话的意思应该是“源代码里面的安全”,这个就要从代码的书写者身上去找答案了。也就是上面所提高到高明的医生,不会让疾病产生,在源头就给干掉了。很多大公司都有他们的一套“安全开发流程”,应该就是在这个层面的。‍‍‍‍7 v2 ^. W- {: K! N- h& a9 s6 u1 G6 t7 B
‍‍在这里做好了,可以减少很多问题,及bug,但往往得不到很好的解决。从代码的的书写者,角度来说,肯定是怎么方便怎么来。压根不会去考虑安全问题,或许也不了解。再者,书写者的水平也参差不齐,就造就了不安全的代码。‍‍‍‍
8 {* i* h. K% E‍‍0×04、迟早都是要还的‍‍‍‍曾经的不谙世事,曾经的无知无畏。现在终于要还了,以前经常去挖掘别人系统的漏洞,没日没夜的去扫别人的系统。甚至弄挂别人的服务器,都没想过有一天,我也会被晾在外面,被人虐。‍‍
% a7 _% n' v1 P) j‍‍由于业务需要的原因,某重要子域需要关闭CDN上的云防护。即第一层的防护,这其实是很危险的,但业务的需要也是没办法的,首先要保障的是可用,如果都不可用了,还谈什么安全了?第二层防护其实就是为了,最大限度的隐藏真实ip,防止ddos攻击。云防护已经没了,那么第三层就显的尤为重要了。这里就主要介绍下,在这个第三层发现的一些攻击行为吧!这里主要介绍下,几个典型的案例。‍‍! H) [8 w2 U/ F+ \
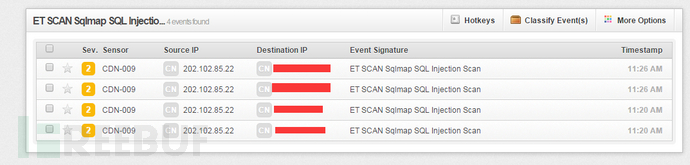
案例一:某攻击者使用sqlmap对站点进行注入攻击
) R. c* @# [ }! H+ b& i5 c+ E* o/ ]+ Q I8 K
<img src="http://image.3001.net/images/20150322/14269952114964.png!small" title="7.png"/></strong></span></p>
) g, G; J: r( ?- X‍‍Sqlmap(sql注入神器)‍‍
: o9 m- \2 i; l3 D G% x* G, ~/ S4 ?7 m) _
<img src="http://image.3001.net/images/20150322/1426995231941.png!small" title="8.png"/></strong></span></p>
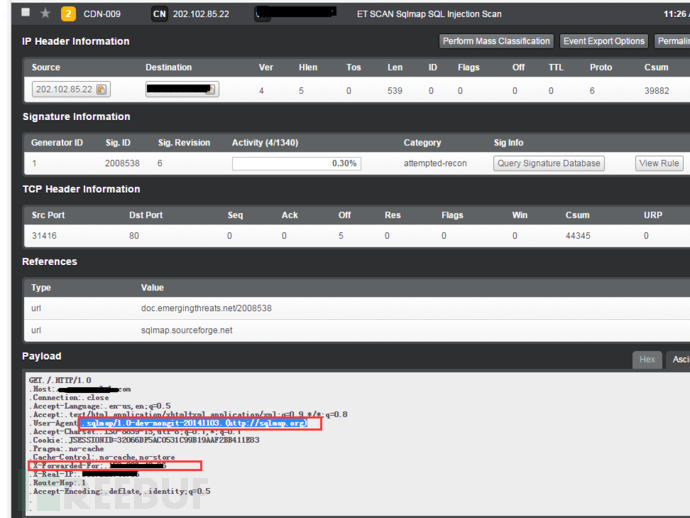
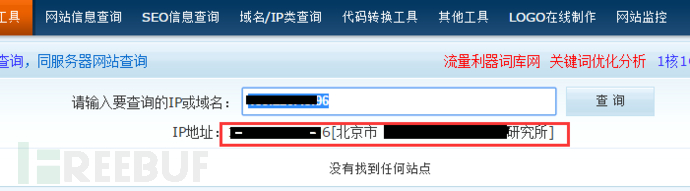
. S0 n. s/ P8 A; l4 r, I+ U. F‍‍‍‍打开数据包,发现其实就是这个user-agent暴露了自己。因为使用了cdn,攻击者的真实ip放在x-forwarded-for,通过这个找到了攻击者所在的单位。‍‍‍‍
" b y7 L% Y J8 q
: W; b. M& w/ `3 P3 l<img src="http://image.3001.net/images/20150322/14269952624613.png!small" title="9.png"/></strong></span></p>
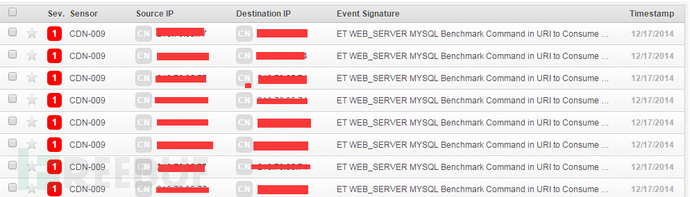
$ z- y& ^! D. g案例二:某攻击者使用某神器对网站进行注入攻击6 t# e! s) N' F: }: i0 ~6 S
$ y8 M! n& U8 i, `8 s! I<img src="http://image.3001.net/images/20150322/14269952829773.png!small" title="10.png"/></strong></span></p>$ C0 z2 V! l$ v6 e
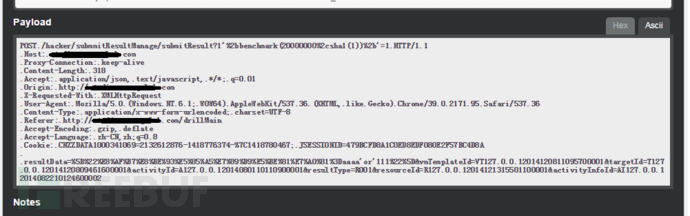
‍‍查看Payload‍‍
$ k7 c% h+ T m& A9 m
- N4 |, N" v2 B6 h8 j! W. ~* i% |" M2 @<img src="http://image.3001.net/images/20150322/14269953029090.png!small" title="11.png"/></strong></span></p>
/ }1 H6 D) U! ]‍‍‍‍‍‍‍‍看来是一个高明的攻击者,对工具掌握的很好了,基本没暴露出来使用的什么工具,但从请求的时间请求的频率来看,可以判断肯定是工具提交的。‍‍‍‍9 K4 V, }- T; E$ B9 |8 O" z
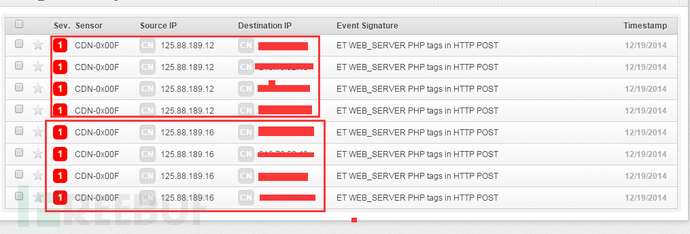
案例三:某大侠在测试上传漏洞9 q0 x% ^, _1 Z% m- j
& v: |, A# A! l8 J) H& I( x
<img src="http://image.3001.net/images/20150322/14269954054641.png!small" title="12.png"/></strong><br/></h3>* K* ?; k) j2 @( f( Y$ M' L1 a
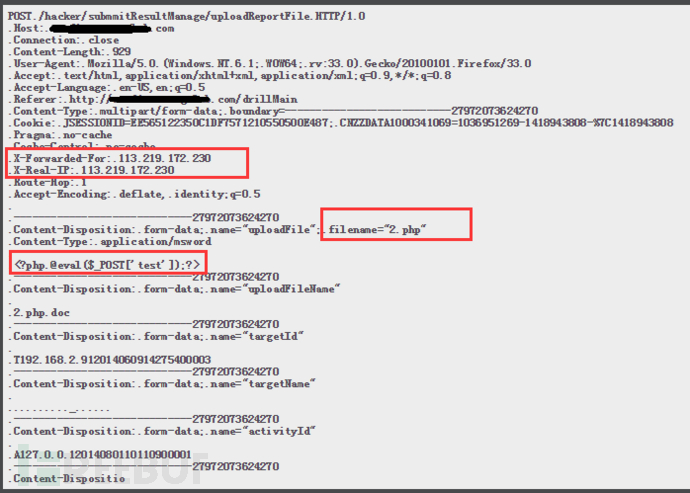
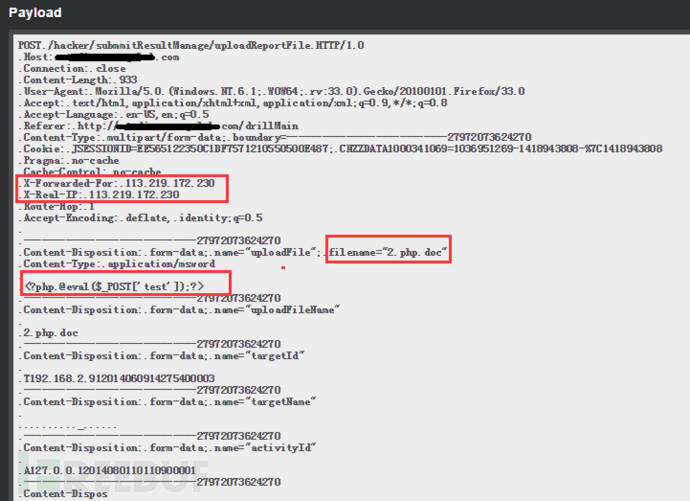
‍‍通过查看x-forwarded-for,大概判断应该是两个人(不能准确的说,因为别人还有可能使用vpn)。我‍‍们来看下它们的Payload吧!‍‍‍‍- w g# N3 P) [ M& @
‍‍Payload 1.1:‍‍
) C( ^7 Q% U$ ~
. E1 C6 Z6 _* |4 |; O<img src="http://image.3001.net/images/20150322/14269954459811.png!small" title="13.png"/></strong></span></p>4 S8 @6 h% G. V' x$ J
‍‍这不是一句话木马么?
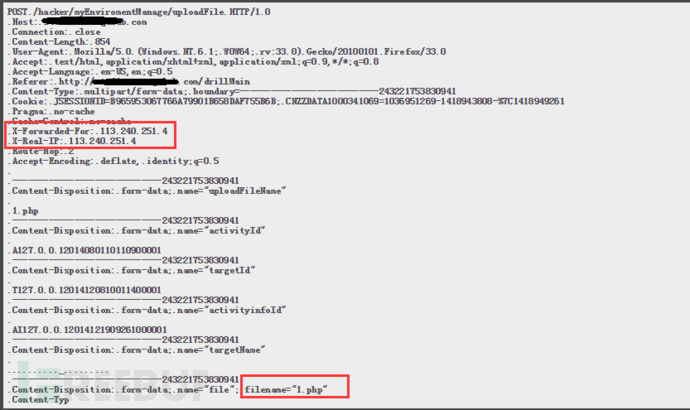
* k; D* |: u2 [; D- G‍‍‍‍Payload 1.1:‍‍‍‍$ \1 `7 ?+ H7 R0 T1 N, a
3 c8 u( V9 Y+ H. f: H! {4 A
<img src="http://image.3001.net/images/20150322/14269954779214.png!small" title="14.png"/></strong></span></p>
' A: y5 {0 T# w- d7 Q‍‍小伙子不死心呀!‍‍0 k8 p+ m I0 p0 c: Z
‍‍‍‍‍‍这里也让我紧张了一把,虽然他们上传的是php,没关系,我们这边不是php的。所以解析不了,但还是有点怕怕的,立马登录到服务上,看了会这个上传文件的目录,才放下心来。‍‍‍‍8 `3 j. P7 D: w7 ?. E4 q
‍‍Payload 2:‍‍
5 z1 I" Y2 C8 ?* f: x! S2 t, E1 N" e: E" c' s5 H8 Y+ ^
<img src="http://image.3001.net/images/20150322/14269955327276.png!small" title="15.png"/></strong></span></p>
. F" v' q+ l- b‍‍很好奇,这个哥们这个1.php里面写了什么玩意。通过http头部里‍‍面的X-Forwarder-For记录的ip,查到两位攻击者分别处于长沙和邵阳的。) K! x$ W; f5 i! ~' a0 p! C! j
案例四:意外的收获
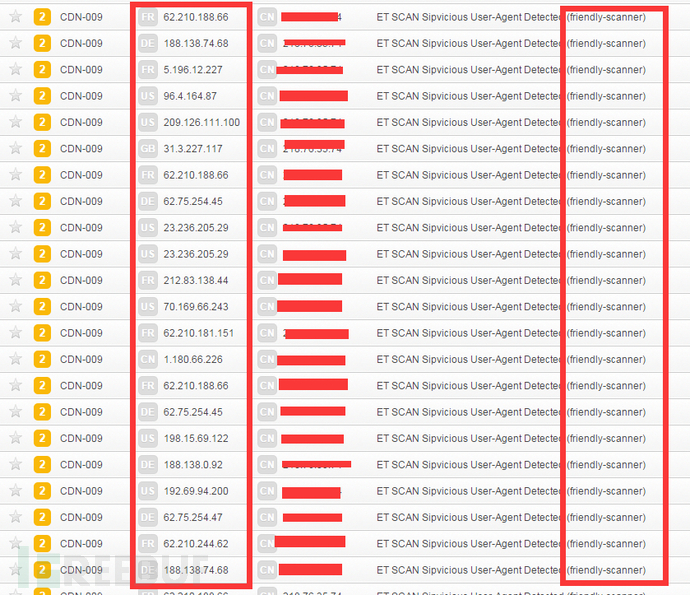
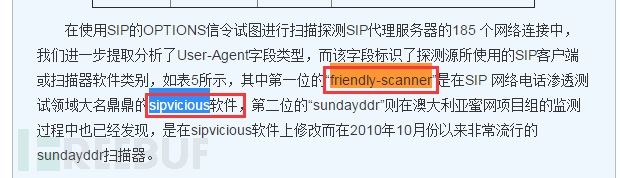
4 ^: R V( J# h6 Z7 Y! Q‍‍一个意外的收获,发现老外们都在玩这个(friendly-scanner)。‍‍; ]/ v2 f9 \. x5 `2 b; r6 V5 I
& v$ z; j+ F. o1 e, ~% ?; @. Z<img src="http://image.3001.net/images/20150322/14269955716101.png!small" title="16.png"/></strong></span></p>
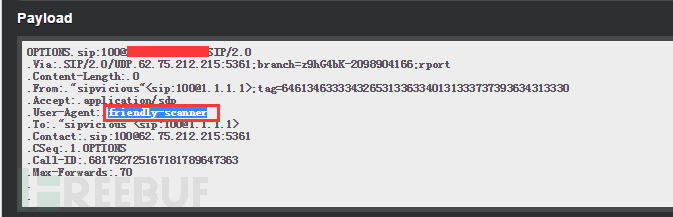
7 T' n/ I3 ]9 \& L, c; u‍‍查看Payload‍‍, {. \( {5 Y' J, k# T4 Q1 M
- E% \ w, |1 h t
<img src="http://image.3001.net/images/20150322/14269955934602.png!small" title="17.png"/></strong></span></p>
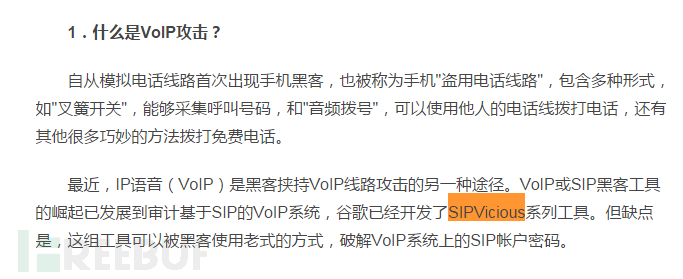
8 K+ e4 [: U R9 e, [+ J; b( o‍‍‍‍friendly-scanner到底是一个什么扫描了??百度一下‍‍‍‍! [4 {3 E+ S/ h0 ?3 l% \) ]
, c! [% o: G0 h" Q) f<img src="http://image.3001.net/images/20150322/14269956335259.png!small" title="18.png"/></strong></span></p>
# `, {6 w v/ W) S% [. Y# {/ _) l1 {/ @! T* k: d: W# I
<img src="http://image.3001.net/images/20150322/14269956346626.png!small" title="19.png"/></strong></span></p>& B) e& D) }/ W7 L; @' d w- K+ w; |
‍‍高大上啊!有时间研究下这款工具。这个VoIP攻击,国内确实很少有人去研究都没怎么听说过。‍‍
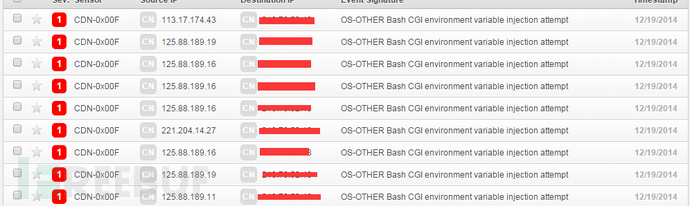
' y6 O0 T4 S9 [, N9 X6 D案例五:这个是bash漏洞么?& m5 O/ O: I# S- ^8 L: Z) L! p
1 c7 r# @( ? n
<img src="http://image.3001.net/images/20150322/14269956559891.png!small" title="20.png"/></strong></span></p>
; b! x/ ?. g7 E( M+ T; w2 Q% ], j‍‍查看Payload‍‍5 W! j$ ^( R' `8 c3 U9 {" j
/ V* t6 _+ q& X" ^: S<img src="http://image.3001.net/images/20150322/14269956881338.png!small" title="21.png"/></strong></span></p>
! D2 h2 W+ X! R+ {5 f) A2 O4 I‍‍顿时就明白是怎么回事了,但还是有点怕怕的,立马上服务器把bash漏洞的补丁打了。‍‍0 @" f7 ~# F! ]- _7 V1 w
‍‍(Yum update bash)1 G4 {" b6 ` E
案例六:一些七七八八的信息
+ L, v" \' h2 Y7 Y6 z: D
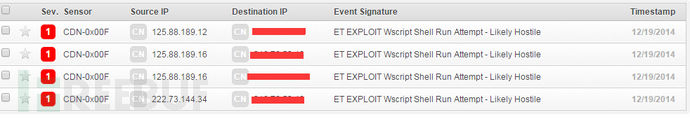
% N: e. q2 ?. g I<img src="http://image.3001.net/images/20150322/14269957166229.png!small" title="22.png"/></strong></span></p>) A1 ?' C, \: [
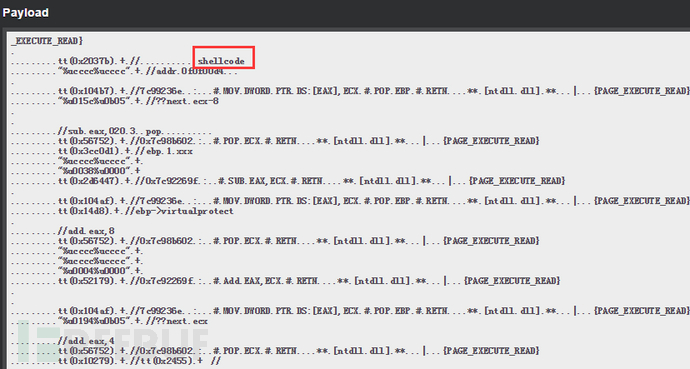
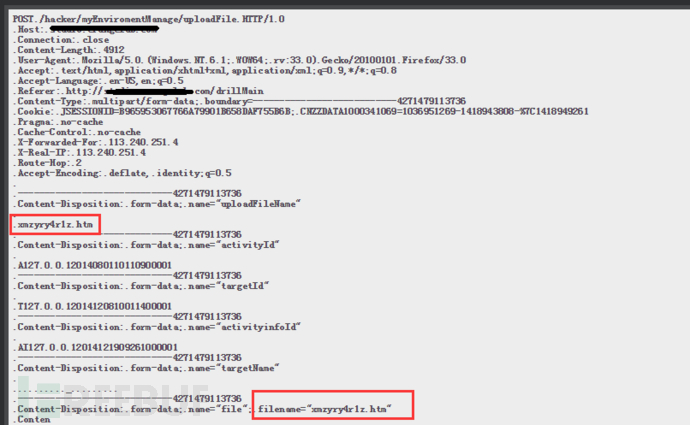
‍‍这个其实也挺恐怖的,看到了”shell”这个字。‍‍‍‍
8 P7 `6 ~6 m. M: @+ y* j3 @‍‍通过查看Payload,发现其实就是上传了一个html文件,没啥。‍‍
. b7 h5 x: c" G8 q- g! @) u5 q$ z2 \, J. }, e- f. b
<img src="http://image.3001.net/images/20150322/14269957537255.png!small" title="23.png"/></strong></span></p>- {$ q5 V4 n4 I
8 T" [4 q7 E2 n( }$ `
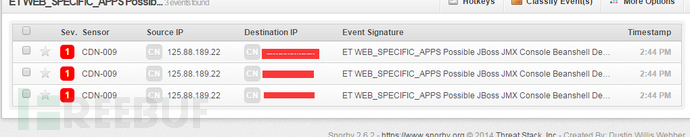
<img src="http://image.3001.net/images/20150322/1426995781808.png!small" title="24.png"/></p>
2 `# u0 s7 j/ ^‍‍这应该是扫描器弄的,我们都没用jboss。‍‍' K2 U" n Z' m- G4 h( F
‍‍0×05、一颗敬畏之心‍‍‍‍渗透测试,个人认为就是一种可能性的测试。没有什么不可能的,无论是做为防守者还是攻击者,都不能是想当然,要以理性的头脑去测试或者防护。如果要归根到底的话,问题的源头,都是人的问题。‍‍
$ d# g( ^" l) s; r‍‍个人认为做安全防护,还有一个原则就是“信任”。需要做的是,在不可信地方设防,到底那里不可信,外面不可信,里面就可信了么?同样你也不能完全信任,你需要明确谁可以访问谁,做好访问控制。‍‍: r9 _, S9 C; N p
‍‍最后要感谢下乌云白帽“霍大然”及“北京-lion_00”两位大侠的指点。‍‍7 Y1 Y% S+ e7 W! Z C$ c; i ]4 ^/ l, H
‍‍编者注:笔者是南方人,因此“呢”“了”不分,改不下去了,大家明白就好~~~‍‍
( j) T. O' R; T4 ]$ }5 R. k‍‍参考资料( q! P* c' t2 h P+ m6 A+ X
《白帽子讲web安全》) V$ D U1 M# d" q
http://drops.wooyun.org/tips/2821 i: \* f$ Y; k$ c# \9 ^; f" s
http://drops.wooyun.org/%E8%BF%90%E7%BB%B4%E5%AE%89%E5%85%A8/4010
6 S& F' k: ^, Q) y& Uhttp://drops.wooyun.org/%E8%BF%90%E7%BB%B4%E5%AE%89%E5%85%A8/3874 |
|
 3 c! ]- r1 j6 y2 v+ n; h! C. C1 Q' P
 $ H0 |; E) h* O; T
 ( X' m7 g! U" G4 U
 + } i4 g1 \ I
 2 s4 T9 b$ e- P% R+ a5 l
 ( v/ q5 K7 T! z4 D. I
 6 Z# H* ?9 _+ S/ l6 t" T6 T0 V: i- N
 5 I# e* a3 Z! O; B( ^ P# l
 2 P/ ~% r0 r/ M7 V
 & ^- ~ j5 D: M: E: E4 c+ ^& V l
 . o$ z6 W, l- m$ g, E: h& Z. D, b
 . i. E% e: V8 g+ B
 7 i, D) E0 f( U( @# J
 3 y* ^, p1 a/ {& q4 V4 |& \
 , R9 G' M8 v5 v/ a' |9 Z
 4 D+ h1 V! b0 B- f
 + _) H1 A! H) L' I
 提升卡
 置顶卡
 沉默卡
 喧嚣卡
 变色卡
 千斤顶
 显身卡