摘自:作者/PgHook,属FreeBuf原创奖励计划文章,未经许可禁止转载1 i. ]% f6 y+ T, c* ^
$ }( _1 ?/ @2 O8 t m. o; m$ I0×01、前言‍‍
+ T: e& K) o0 l, ?‍‍习惯性的讲点废话,笔者是一名菜鸟安全工程师。有幸参与过两次安全方面的比赛,有些个人的体会,所以就有了这篇文章了。(自知技术还很菜,望各位大牛不喜勿喷,也欢迎对这方面感兴趣的同学来和我一起交流探讨。)‍‍0 n9 `) S; r9 S+ Z
0×02、攻击者会怎么做?‍‍‍在做这几次防护的过程中,我一直在思考。我如果是攻击者,我会怎么来攻击?我会怎么去做?‍‍
% ?& |4 f5 r4 V‍‍A、第一步,针对目标做信息收集(扩大目标)‍‍
4 L8 Y e+ k% n8 Y* G) n‍‍子域信息、Whois信息、Ip信息、端口信息、公司人员的信息、公司邮箱信息等等,一切与目标相关的信息。‍‍- e2 K: ~- c- r! ^7 B, B
‍‍B、针对拿到的信息,进行漏洞扫描及挖掘‍‍
0 W2 G0 T0 Z# T6 v7 G" ^‍‍针对子域,我们可以去尝试获取其ip,及对其域名进行漏洞扫描。‍‍; A2 l J5 _# V
‍‍针对whois信息,我们可以去尝试,获取其注册邮箱,进一步进行社工拿到密码进行域名劫持。‍‍3 z- d% J; x+ F( _0 f+ G! Y
‍‍针对ip信息,我们可以去获取ip对应的端口及服务,对相应的服务进行漏洞扫描及挖掘。(对于踢场子的来说,直接进行ddos,直接让你玩不下去。)‍‍
% m* a! _+ x3 x G* y‍‍针对公司人员信息及公司邮箱信息,可以进行社工弱口令之类。看能否拿到某位员工的公司邮箱,通过敏感信息进一步深入。(如果碰到某位关键人物)‍‍
" Z. \% z# w9 c, I! ~2 A7 Y. P‍‍看我写起来貌似很简单似的,但实际上确是一个苦逼而漫长的过程。‍‍
% i3 O/ t9 R0 Q9 r! K‍‍除了攻击者的技术水平、人的毅力及对事物的专注程度外,还与运气有点关系。(看你碰到的是sb管理还是nb管理)‍‍
6 r% {5 i; k( Q- m2 _* T f' U) r‍‍做为防护者,这个时候你该怎么做了??对方已经出招,得接住呀!不然这个看场子的任务就将失败了。‍‍/ N9 G P4 X6 H0 I# V' ? z
‍‍0×03、我是这样来做防护的‍‍‍‍A、Find and fix(这个其实是很关键的)‍‍‍‍‍‍从字面上理解就是”发现并修复“,简单的来说就是通过一些手段,去发现系统中的安全问题,然后解决问题。(医生的最高境界不是去治疗疾病,而是在疾病没有来,就拔除了,根源在代码)‍‍0 f, i) r7 Q1 J( Q: w& g5 Q
‍‍带领团队成员对站点进行安全测试,发现安全问题,尽量减少外部安全隐患。(这里只能说是减少隐患,一个人的力量是有限的,一个团队的力量也是有限的,并且侧重点都不一样。)! S( W# {! g9 ~" ?
‍
: ~3 S6 @) u& r+ G8 [0 X" w, W! q‍‍上面也说了,只能是减少安全隐患,当漏了安全问题的时候,该怎么办了??这就有了下面的了。‍‍+ U& L4 o" f0 S! }5 H
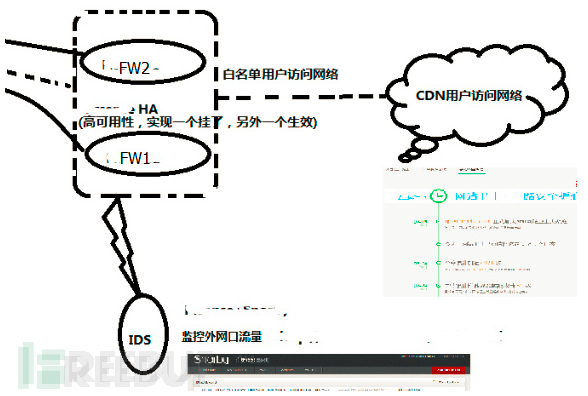
‍‍‍‍B、Defend and Defer‍‍‍‍‍‍从字面上来说是“捍卫和推迟”(这是谷歌翻译的啊!和我没关系),这里的防护难道仅仅是弄一些安全设备(防火墙、入侵检测系统、web应用防火墙)么???当然这些也是不可少的,但不是全部。合理的事物,放在合理的位置,才能产生好的效果。‍‍! l2 V4 W- ^' C+ d8 q h
/ X4 b/ T, l7 x* U% v9 u9 t7 T$ E<img src="http://image.3001.net/images/20150323/1427081527226.png!small" title="111.png"/></p>8 R# u) g0 L, w9 @* R5 O# }& t
‍‍纵深防护‍‍9 u3 W8 W7 ?! q. i) ~- t
‍‍‍‍‍‍这里主要涉及到,防火墙的HA,入侵检测系统、白名单的使用,CDN及云防护。‍‍‍‍‍‍
! Y! {) S7 C% z‍‍‍‍流量从外面到里面需要经过如下几层:‍‍‍‍
* n' K/ ~- U* }4 {; o‍‍- 第一层必须经过CDN云防护的过滤及隐藏真实ip;‍‍‍‍第二层必须经过防火墙白名单过滤,只允许cdn过来的流量;‍‍‍‍第三层必须经过IDS或者IPS的过滤或者记录风险行为。
1 ^+ |, J6 n7 p& j# _<img src="http://image.3001.net/images/20150322/14269949999924.png!small" title="2.png"/></strong></span></p>
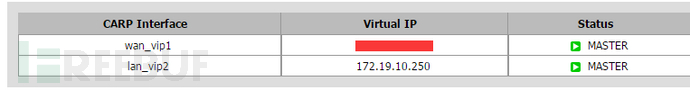
5 R0 ?, {+ d! F; ?8 g: K# K+ @' Q1 B‍‍MASTER防火墙‍‍, o6 W' [$ l; R) L2 ~
& x/ [8 P% x7 u% U! ]8 b% ~0 s" H
<img src="http://image.3001.net/images/20150322/14269950239745.png!small" title="3.png"/></strong></span></p>& I, m0 F& d Q7 [
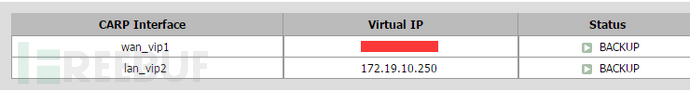
‍‍BACKUP防火墙‍‍# v& R6 C5 Y# Y. n! c
‍‍这里防火墙的HA,主要是为了防止单点故障或者说是流量攻击时而设。‍‍关于这个防火墙的HA,这里有文章介绍:‍‍‍‍& i& A; H& q$ |, ^' ]1 _/ O
http://drops.wooyun.org/%E8%BF%90%E7%BB%B4%E5%AE%89%E5%85%A8/4010
! R7 z2 \! {* I4 I' m" ^‍‍难道安全防护做到这里就完成了?如果有人绕过了你的种种过滤(或者说你的某一层过滤失效了),你还能高枕无忧么?不能想当然,你做不到,并不代表别人也做不到。一切皆有可能,做好最坏的打算。‍‍+ O' C _/ E+ [# m& W
‍‍‍‍‍‍‍‍当黑客绕过了重重过滤后,对服务器进行攻击的时候,你是否能在第一时间发现?‍‍‍‍‍‍
+ U, z) S5 j8 n‍‍当黑客找到服务器漏洞,绕过了各种防护,拿到了shell,你是否能在第一时间了解到,并能分析出漏洞所在地?‍‍‍‍
: T: q# E7 c# U; z* W‍‍这个时候就有了第四层的监控(应该算是比较失败的),基于主机的ids(可以理解成一个文件监控系统,自然也可以成为一个日志分析系统),从理论上讲,我们可以使用这个东西,对网站目录进行监控及日志文件进行监控。一但网站文件发生变化,就立刻报警。但通过实战,通过经验告诉我,不要理想化,任何东西,都不可能横空出世,都是有他的机制的。‍‍4 ]: }* s# N7 F( r' M
‍‍这里第四层,使用的是ossec这个软件,它对文件的监控,上面也说了比较失败的。比较失败的原因是,之前只是知道怎么去使用它,并不明白它是采用的什么机制,导致差点出大大问题。‍‍1 o$ }6 ~1 w! F' ~* o
‍‍第五层,做最坏的打算,当攻击者上传拿到shell后,绕过了前面三层的防护,而在第四层失效的情况下,攻击者不就可以在你的网络里面漫游了么?这种情况是不能容忍的,这个时候第五层防护就出现了。用专业词汇来说叫“风险控制”,风险控制的目的是,减少风险事件发生时造成的损失。打好各个补丁(防止提权),降低服务运行权限,取消上传目录的执行权限。就算攻击者通过某0day拿到服务器的shell,他也不能干啥,因为权限很低嘛!‍‍
: B2 A9 g: G6 v `! S& `, t‍‍你现在能拿到子域信息、Whois信息、公司人员的信息、公司邮箱信息。对于公司人员的信息、公司邮箱信息这里暂时不考虑,这个只能通过提高员工的安全意识来进行。这里还存在子域信息,和whois信息。关于这个域名信息上面B主要就是针对这个的,这里就不提了。‍‍
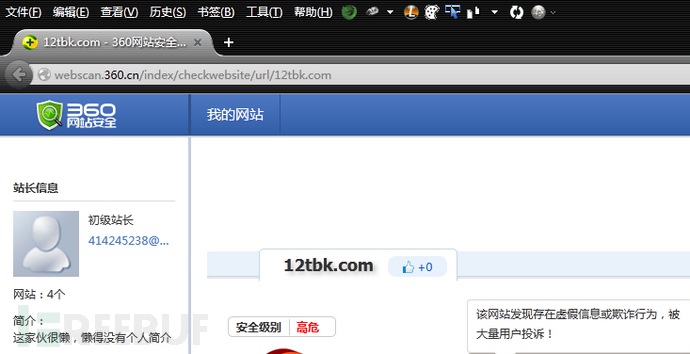
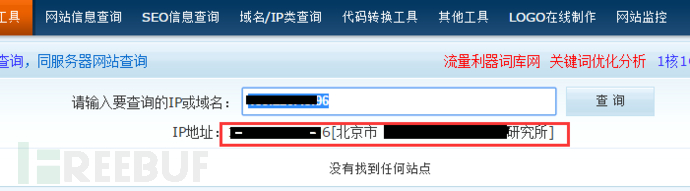
& ? K& \. y8 |- f+ ^/ U‍‍往往被大家忽略的是whois信息,通过whois信息我们可以看到有可能看到注册者的邮箱(这里是可以隐藏的)就可以对邮箱(一般是个人邮箱,才好弄)进行社工(现在满大街的库),如果侥幸能拿下,就happy了。还能看到域名使用的ns服务器,即而得知使用的那家的cdn,如果说在注册域名的地方不行,那就去cdn呗,效果差不多。‍‍
I' m9 @0 L2 x0 G( N6 v/ u7 p0 r3 r0 \7 A
<img src="http://image.3001.net/images/20150322/14269950973848.png!small" title="4.png"/></strong></span></p>
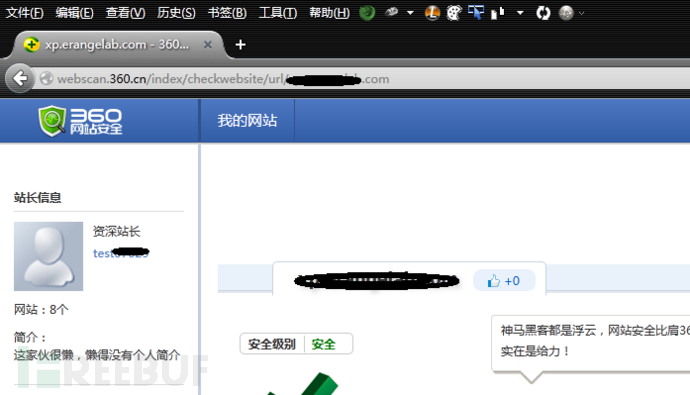
0 k7 ~) g: ^1 A) j, ^4 S' N‍‍Cdn就一定靠得住么?就算它靠的住,难保他自己会不存在问题。一不小心,发现了一个隐患,只能说是个可能性吧!你想想如果,cdn上面的邮箱和密码被泄漏出去了,别人给你改改,你的站点就死活打不开了,前面的一切就白费了。‍‍. a1 \5 g4 T# C! v
# Z6 F3 Y1 d1 {! ~6 ?! m<img src="http://image.3001.net/images/20150322/14269951439800.png!small" title="5.png"/></strong></span></p>3 ]. ] t; I5 W
‍‍看到没,qq邮箱,是不是可以对这个邮箱进行社工啊?手气好说不定就搞定了这个密码。‍‍: F0 x2 m# E2 C z. K
# L$ A& Y# v+ b& \! B<img src="http://image.3001.net/images/20150322/14269951747543.png!small" title="6.png"/></strong></span></p>2 h8 k4 e2 h; G
‍‍这个是咱们的,已经改了个昵称了,默认是显示邮箱的。‍‍
0 ^' j3 I8 ^; L" F2 G6 \. ~‍‍‍‍C、Secure at the Source‍‍‍‍‍‍‍‍个人理解这句话的意思应该是“源代码里面的安全”,这个就要从代码的书写者身上去找答案了。也就是上面所提高到高明的医生,不会让疾病产生,在源头就给干掉了。很多大公司都有他们的一套“安全开发流程”,应该就是在这个层面的。‍‍‍‍" x8 a+ E8 H9 {+ r
‍‍在这里做好了,可以减少很多问题,及bug,但往往得不到很好的解决。从代码的的书写者,角度来说,肯定是怎么方便怎么来。压根不会去考虑安全问题,或许也不了解。再者,书写者的水平也参差不齐,就造就了不安全的代码。‍‍‍‍
2 ]! i" q0 R5 s0 H' o& w9 P$ u‍‍0×04、迟早都是要还的‍‍‍‍曾经的不谙世事,曾经的无知无畏。现在终于要还了,以前经常去挖掘别人系统的漏洞,没日没夜的去扫别人的系统。甚至弄挂别人的服务器,都没想过有一天,我也会被晾在外面,被人虐。‍‍ H/ H( ?) [# s, \$ V# ]1 L8 U+ B
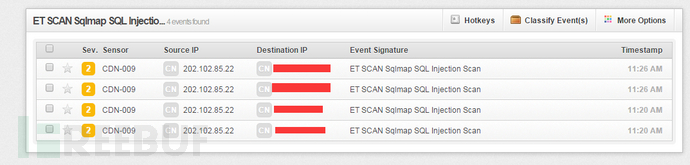
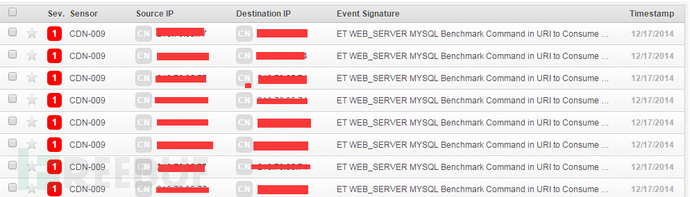
‍‍由于业务需要的原因,某重要子域需要关闭CDN上的云防护。即第一层的防护,这其实是很危险的,但业务的需要也是没办法的,首先要保障的是可用,如果都不可用了,还谈什么安全了?第二层防护其实就是为了,最大限度的隐藏真实ip,防止ddos攻击。云防护已经没了,那么第三层就显的尤为重要了。这里就主要介绍下,在这个第三层发现的一些攻击行为吧!这里主要介绍下,几个典型的案例。‍‍
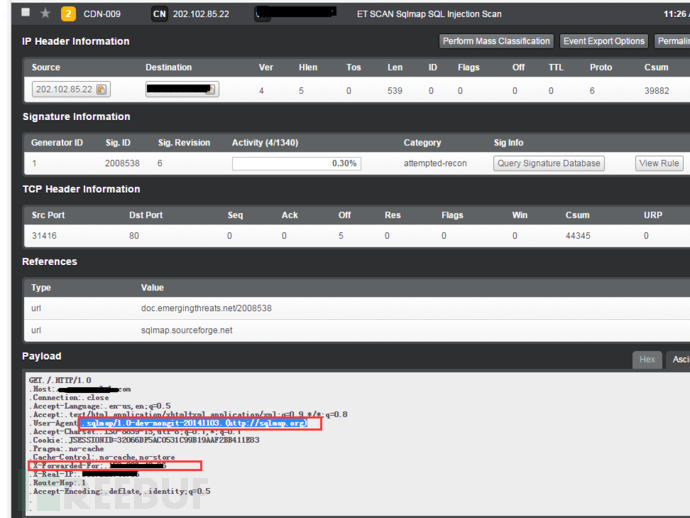
; l4 G$ h' C; y- t# Z/ [- B案例一:某攻击者使用sqlmap对站点进行注入攻击( o. c1 ~$ [% n* T9 E
8 H. k2 M( |# I: K3 @0 A& k<img src="http://image.3001.net/images/20150322/14269952114964.png!small" title="7.png"/></strong></span></p>
w/ \! x- p W‍‍Sqlmap(sql注入神器)‍‍; @! f0 A6 v' r) w* o
1 g' i+ U# r( P
<img src="http://image.3001.net/images/20150322/1426995231941.png!small" title="8.png"/></strong></span></p>( w; b& j$ j9 @2 z z
‍‍‍‍打开数据包,发现其实就是这个user-agent暴露了自己。因为使用了cdn,攻击者的真实ip放在x-forwarded-for,通过这个找到了攻击者所在的单位。‍‍‍‍ I& v6 m" ~& z- }" x" V, H
' e3 k# f/ a* @5 Z# J<img src="http://image.3001.net/images/20150322/14269952624613.png!small" title="9.png"/></strong></span></p>
I: x$ V: b& ~* @# [3 A, a+ y6 [案例二:某攻击者使用某神器对网站进行注入攻击! K! Q$ ~0 B8 Q3 t3 ^& ~/ l" R3 _- I* v
5 ^7 S2 M8 \" J O<img src="http://image.3001.net/images/20150322/14269952829773.png!small" title="10.png"/></strong></span></p>
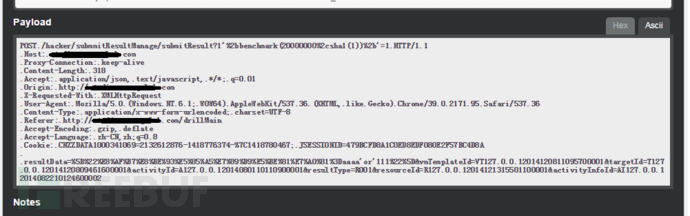
; D) N1 T' }! r$ ?‍‍查看Payload‍‍& q2 ^4 T( C; ~' n
' F' e3 T- l7 V5 | l
<img src="http://image.3001.net/images/20150322/14269953029090.png!small" title="11.png"/></strong></span></p>: j F2 g5 ~% B
‍‍‍‍‍‍‍‍看来是一个高明的攻击者,对工具掌握的很好了,基本没暴露出来使用的什么工具,但从请求的时间请求的频率来看,可以判断肯定是工具提交的。‍‍‍‍
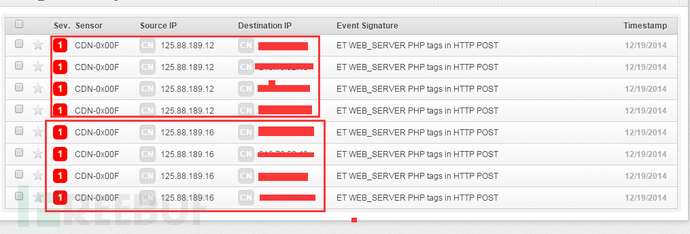
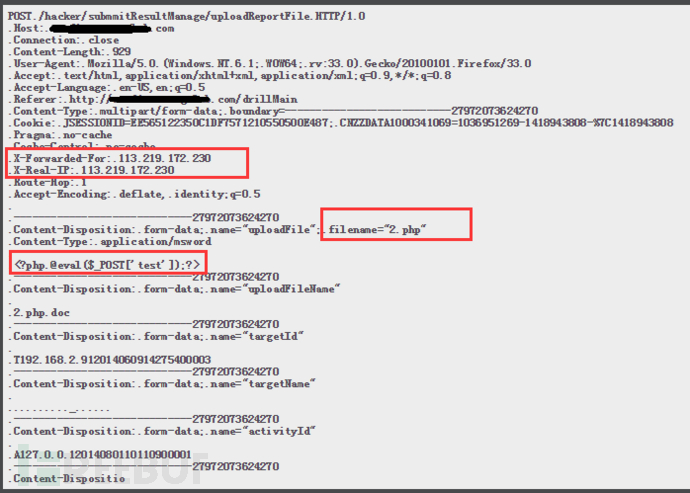
9 ?! A7 z- |! \& r2 s9 r案例三:某大侠在测试上传漏洞
5 `! T8 a, ^- [1 G0 V+ E+ A$ z
# q1 U6 P$ E9 ] Y' X b. r2 }<img src="http://image.3001.net/images/20150322/14269954054641.png!small" title="12.png"/></strong><br/></h3>) G/ F8 Q+ i$ _& s p( d$ I8 Z& z
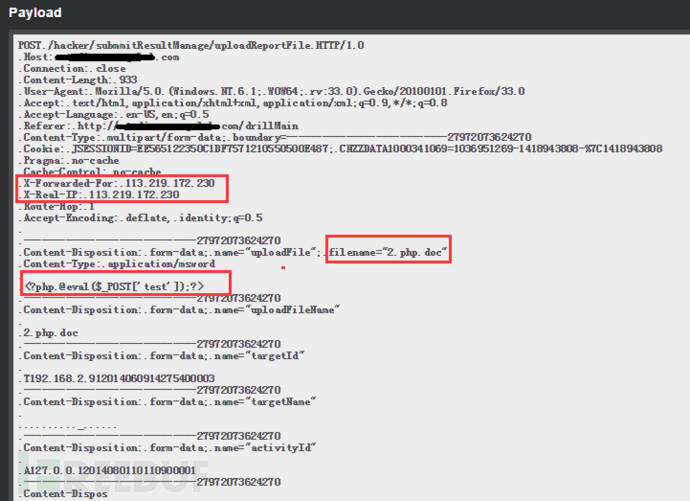
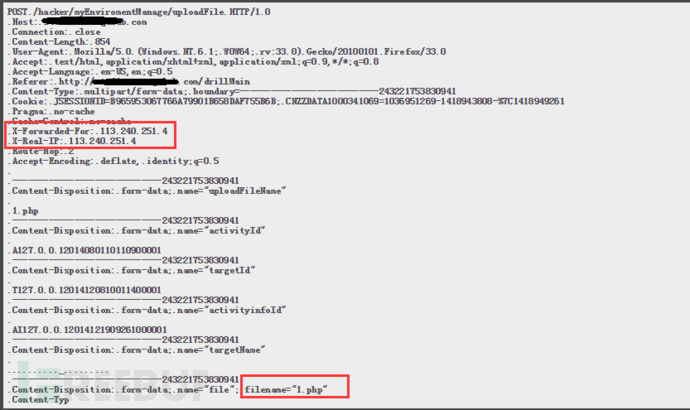
‍‍通过查看x-forwarded-for,大概判断应该是两个人(不能准确的说,因为别人还有可能使用vpn)。我‍‍们来看下它们的Payload吧!‍‍‍‍
4 y) l( A; Y! j* ^* ~! G2 s‍‍Payload 1.1:‍‍
' m/ i# F. F" J: X, F6 X! ~
% m# u; v" ^5 X9 B6 @<img src="http://image.3001.net/images/20150322/14269954459811.png!small" title="13.png"/></strong></span></p>9 m+ N3 H; U, P& v' R
‍‍这不是一句话木马么?
& l' Y* e, R. G( Z5 ^1 |1 o4 b‍‍‍‍Payload 1.1:‍‍‍‍ T' K1 G& K# q
( o1 ]+ C& M" @' M
<img src="http://image.3001.net/images/20150322/14269954779214.png!small" title="14.png"/></strong></span></p>
+ a- a" t0 `& Q3 Z; M‍‍小伙子不死心呀!‍‍" ~# M' v# S* ?2 Z3 D
‍‍‍‍‍‍这里也让我紧张了一把,虽然他们上传的是php,没关系,我们这边不是php的。所以解析不了,但还是有点怕怕的,立马登录到服务上,看了会这个上传文件的目录,才放下心来。‍‍‍‍. o" M+ M0 _' Z
‍‍Payload 2:‍‍
( q$ U% f' S9 q `
/ t) j0 y. k0 r L0 ~7 d* V/ {, n! e+ u<img src="http://image.3001.net/images/20150322/14269955327276.png!small" title="15.png"/></strong></span></p>
/ k" W5 s, R; G‍‍很好奇,这个哥们这个1.php里面写了什么玩意。通过http头部里‍‍面的X-Forwarder-For记录的ip,查到两位攻击者分别处于长沙和邵阳的。; [# a2 T/ H+ k3 s. x) q: B. O
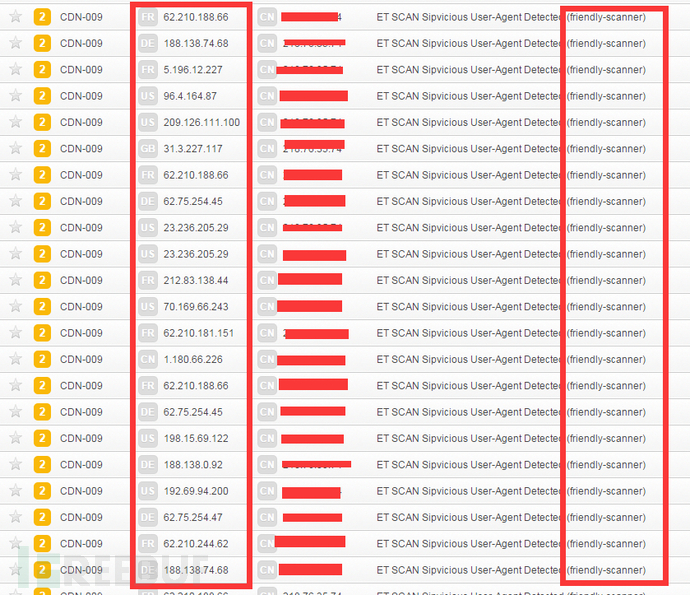
案例四:意外的收获: N* g$ {2 b8 ^' O! X/ D
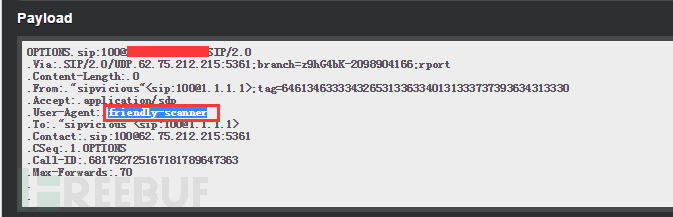
‍‍一个意外的收获,发现老外们都在玩这个(friendly-scanner)。‍‍$ o( u b Q4 n0 ]
4 |8 N7 @, @) K s" g0 x
<img src="http://image.3001.net/images/20150322/14269955716101.png!small" title="16.png"/></strong></span></p>; {- V1 B. U6 O, |
‍‍查看Payload‍‍
5 G2 n' W4 @$ R2 i3 R1 e' _" F
0 j: v8 s+ w' Q& i1 G<img src="http://image.3001.net/images/20150322/14269955934602.png!small" title="17.png"/></strong></span></p>
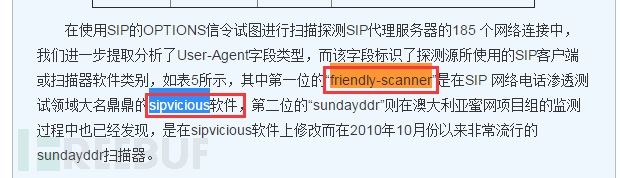
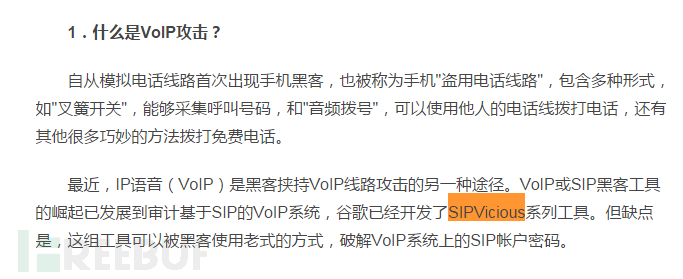
$ O3 c/ s1 ]) _0 E% J‍‍‍‍friendly-scanner到底是一个什么扫描了??百度一下‍‍‍‍" M9 c) l& [. Y6 N3 e& h
9 }8 ?' e$ d+ W1 l<img src="http://image.3001.net/images/20150322/14269956335259.png!small" title="18.png"/></strong></span></p>
6 G+ _! }' ^9 N! z
4 \; I( ]: b& m$ |3 j% L/ t<img src="http://image.3001.net/images/20150322/14269956346626.png!small" title="19.png"/></strong></span></p>
( E" t5 C" U( U3 I7 a8 R7 G‍‍高大上啊!有时间研究下这款工具。这个VoIP攻击,国内确实很少有人去研究都没怎么听说过。‍‍
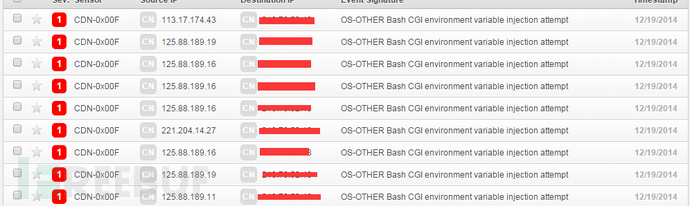
- G- u8 ]: g; x案例五:这个是bash漏洞么?! v @+ {/ G- j/ l) |
' t. b$ X z! E: ]! }% Q' e- w<img src="http://image.3001.net/images/20150322/14269956559891.png!small" title="20.png"/></strong></span></p>3 B4 Z/ e- V4 E, S8 |
‍‍查看Payload‍‍
8 Q) l z' x8 \) |: \3 Z i" l+ n+ b" v4 b; r! i5 y0 A1 ^
<img src="http://image.3001.net/images/20150322/14269956881338.png!small" title="21.png"/></strong></span></p>; D2 ~) w3 ]( ?0 H
‍‍顿时就明白是怎么回事了,但还是有点怕怕的,立马上服务器把bash漏洞的补丁打了。‍‍
: w1 S% o( F. Q, p# N/ i% E‍‍(Yum update bash): x2 X# x" ?- s* D
案例六:一些七七八八的信息
" R0 O- f" b" x2 G# a2 X3 Z- Q: J% l
<img src="http://image.3001.net/images/20150322/14269957166229.png!small" title="22.png"/></strong></span></p>
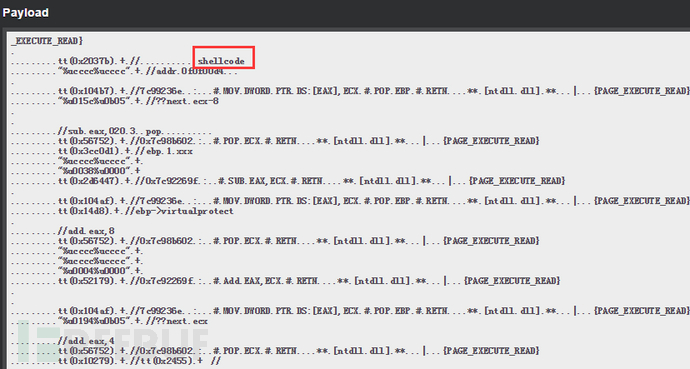
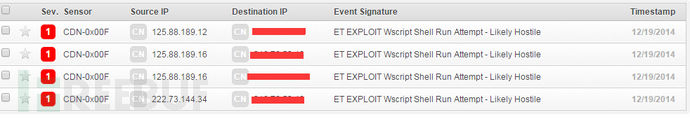
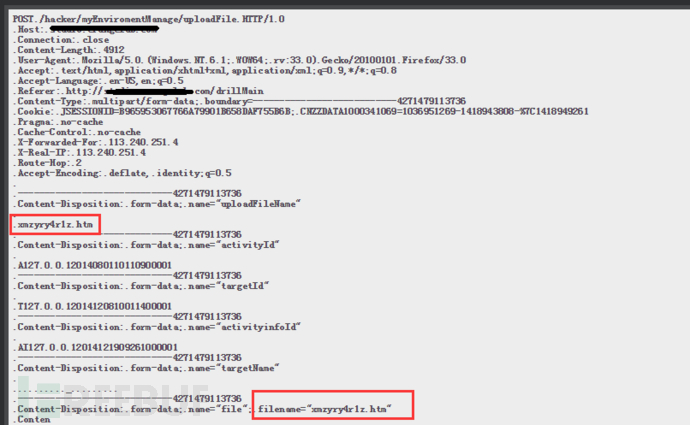
* x' ]" W2 n2 M1 [; h7 G5 f‍‍这个其实也挺恐怖的,看到了”shell”这个字。‍‍‍‍& X$ P Q, k2 Z: Y. {: P
‍‍通过查看Payload,发现其实就是上传了一个html文件,没啥。‍‍1 x, C7 E+ f8 Q
5 ]# V6 d p: i" ?& v: u<img src="http://image.3001.net/images/20150322/14269957537255.png!small" title="23.png"/></strong></span></p>; V" W5 b7 t( l1 b7 c
9 I8 I# N2 n! s2 B
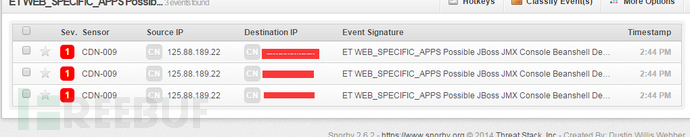
<img src="http://image.3001.net/images/20150322/1426995781808.png!small" title="24.png"/></p>
, c7 Q6 ?3 r3 I‍‍这应该是扫描器弄的,我们都没用jboss。‍‍" j. ~8 E9 A' z9 s
‍‍0×05、一颗敬畏之心‍‍‍‍渗透测试,个人认为就是一种可能性的测试。没有什么不可能的,无论是做为防守者还是攻击者,都不能是想当然,要以理性的头脑去测试或者防护。如果要归根到底的话,问题的源头,都是人的问题。‍‍3 L$ _. b h* h% a$ [# x. Q1 m
‍‍个人认为做安全防护,还有一个原则就是“信任”。需要做的是,在不可信地方设防,到底那里不可信,外面不可信,里面就可信了么?同样你也不能完全信任,你需要明确谁可以访问谁,做好访问控制。‍‍
6 K7 K& L3 i1 H4 {‍‍最后要感谢下乌云白帽“霍大然”及“北京-lion_00”两位大侠的指点。‍‍
9 a' c# H5 t4 s& M! A‍‍编者注:笔者是南方人,因此“呢”“了”不分,改不下去了,大家明白就好~~~‍‍* G$ R& U8 O3 d$ Q
‍‍参考资料6 E1 [* Q4 R7 m2 n: l5 ]0 M
《白帽子讲web安全》
( i' k# i, n& i$ Y; f! ^: X+ y Qhttp://drops.wooyun.org/tips/2821
8 e* _9 J# I7 n, V. Rhttp://drops.wooyun.org/%E8%BF%90%E7%BB%B4%E5%AE%89%E5%85%A8/4010" y: ]. Y! I ]( {" c$ t
http://drops.wooyun.org/%E8%BF%90%E7%BB%B4%E5%AE%89%E5%85%A8/3874 |
|


 . Y% G7 \4 ~' x- ^
 % ^! |: _3 h7 q' @
 9 v: V' T7 |! L
 - o% k5 F. T+ r& V1 z* ^( j1 H# Z
 $ M% I0 O2 y3 _: t- d
 & u- v) y; r5 ^: ~; F3 v
 - {5 ]/ O: ?+ q+ q
 ( `5 ^' D- B- x2 j5 H- i
 - h% Q3 u- D# y8 T3 e# ~" C
 % M( Q" p) U8 ]2 e. I! A1 @- k
 提升卡
 置顶卡
 沉默卡
 喧嚣卡
 变色卡
 千斤顶
 显身卡
